Ops! Tech blog... e non solo
- Dettagli
- Will
- News
- Visite: 20
Non servono malware, ransomware o vulnerabilità zero-day per interrompere il funzionamento di scuole, aeroporti e altri servizi. Le minacce di bomba che stanno interessando l’Italia e diversi Paesi europei mostrano quanto possa essere efficace un attacco che sfrutta le procedure di sicurezza anziché violare direttamente i sistemi informatici.
L’11 novembre 2026, tantissimi scuole italiane hanno ricevuto un’email contenente la minaccia della presenza di un ordigno esplosivo posizionato all’interno dei plessi. La comunicazione ha provocato l’attivazione delle procedure di sicurezza e l’evacuazione precauzionale degli edifici pubblici.
Non è un episodio isolato. Il 2 novembre, altri istituti avevano ricevuto messaggi analoghi. Nei giorni successivi le minacce hanno interessato anche il traffico aereo europeo: decine di voli hanno subìto controlli, deviazioni e ritardi.
Chiunque stia inviando questi messaggi minatori sta sfruttando un’asimmetria fondamentale: il costo dell’attacco è minimo, mentre quello della risposta può essere elevatissimo.
Non è necessario compromettere una rete, installare malware o sfruttare una vulnerabilità per provocare disagi significativi. Le minacce via email agiscono su un livello diverso: quello delle procedure operative che regolano il comportamento di organizzazioni e autorità quando ricevono una segnalazione di pericolo.
Il contenuto del messaggio provoca infatti una valutazione del rischio che può richiedere la sospensione delle attività, l’evacuazione degli edifici o l’ispezione di aeromobili.
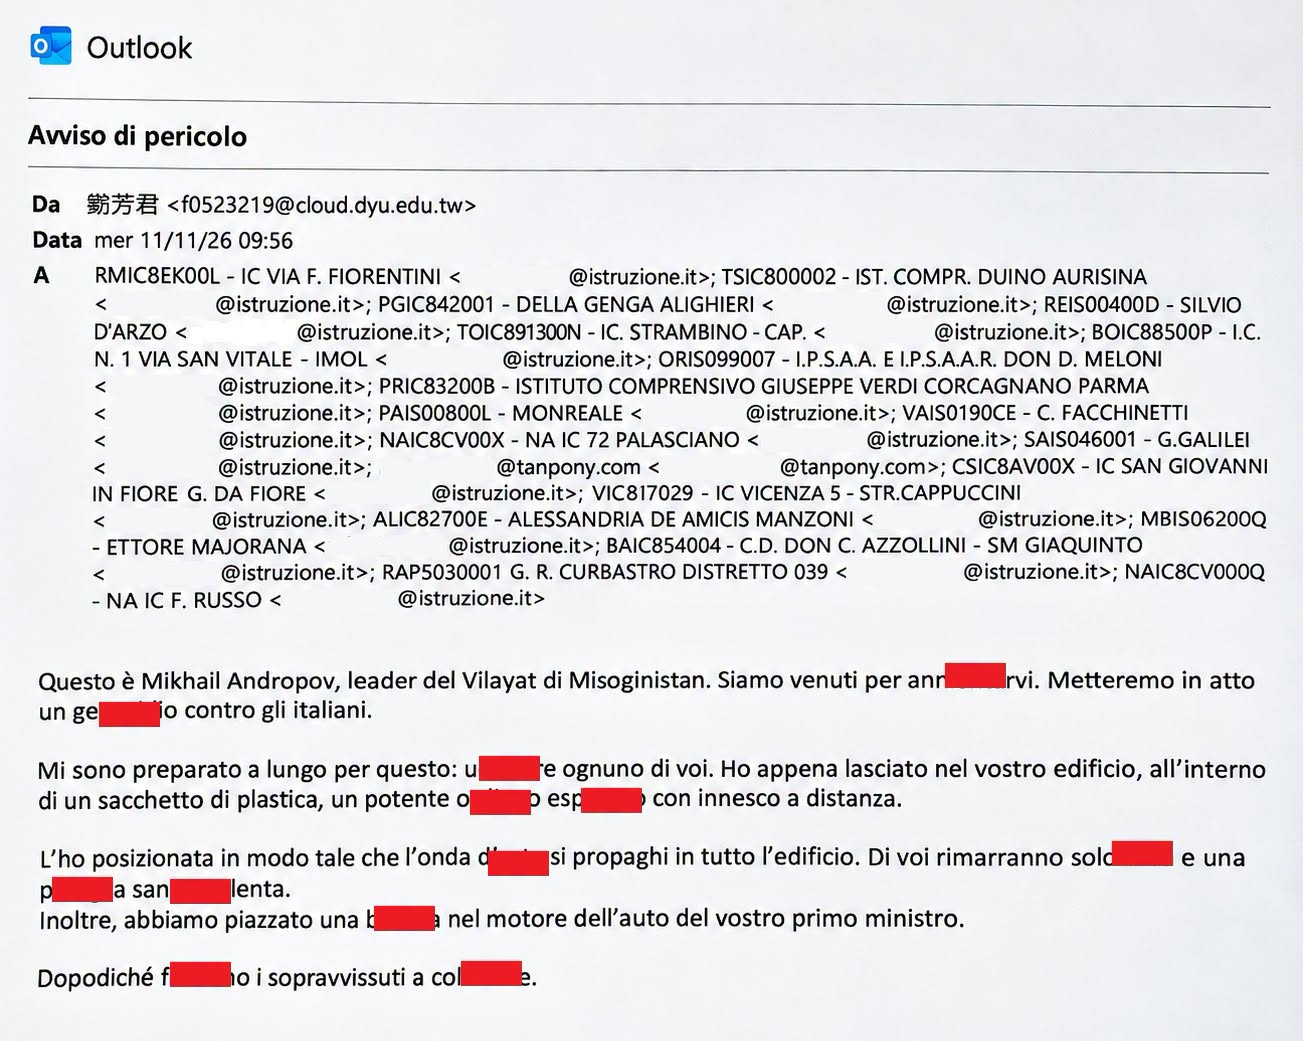
Fermiamoci un momento a osservare l'immagine con l'occhio di chi ha un minimo di esperienza nel mondo dei sistemi e delle reti. Al di là del contenuto della minaccia, alcuni dettagli tecnici meritano attenzione e permettono di formulare diverse ipotesi su come potrebbe essere stata organizzata la campagna di email.
Il mittente: un account compromesso o un semplice spoofing?
Partiamo dal mittente: nell'immagine compare chiaramente l'indirizzo f0523219 @ cloud.dyu.edu.tw, associato a un nominativo scritto in caratteri cinesi tradizionali.
Il dominio appartiene alla Da-Yeh University di Taiwan. Il prefisso dell'indirizzo potrebbe essere riconducibile a una matricola o a un identificativo studentesco, compatibile con un normale account istituzionale.
A questo punto si aprono almeno due possibili scenari.
Il primo è magari la compromissione di un account universitario legittimo, magari attraverso credenziali sottratte in precedenza da un infostealer e successivamente diffuse o commercializzate in circuiti Telegram. Un account autentico, appartenente a un dominio universitario, potrebbe essere stato utilizzato come punto di partenza per inviare messaggi sfruttando la reputazione del dominio mittente.
Il secondo scenario è decisamente più semplice: un'attività di email spoofing, resa possibile da una configurazione inadeguata dei meccanismi di autenticazione della posta elettronica, come SPF, DKIM e DMARC.
Naturalmente, senza il messaggio originale in formato .eml, l'analisi degli header completi e soprattutto della catena dei campi Received, non è possibile stabilire quale delle due ipotesi sia corretta.
I destinatari: un possibile invio automatizzato
Un altro elemento interessante è rappresentato dal campo dei destinatari.
Gli indirizzi risultano inseriti direttamente nel campo A:, quindi visibili a tutti i destinatari della stessa comunicazione. Non sembra essere stato utilizzato il campo BCC per nascondere la lista degli indirizzi.
È un dettaglio che potrebbe indicare una gestione piuttosto rudimentale dell'invio, probabilmente realizzata attraverso uno script o un software di mailing configurato in modo approssimativo.
Non è possibile stabilire con certezza quale strumento sia stato utilizzato, ma una procedura automatizzata potrebbe spiegare la distribuzione dei messaggi a gruppi di destinatari, eventualmente suddivisi in piccoli blocchi per gestire i limiti del servizio SMTP.
Anche la provenienza degli indirizzi delle scuole potrebbe avere una spiegazione relativamente semplice: una raccolta automatizzata attraverso fonti pubbliche, come gli Open Data del Ministero o il portale Scuola in Chiaro.
Si tratta infatti di informazioni in larga parte accessibili pubblicamente e facilmente aggregabili.
L'indirizzo sospetto: tanpony.com
Tra i destinatari compare però un elemento decisamente curioso:
kapgqn8khh @ tanpony.com
Il dominio sembra riconducibile a un servizio di posta temporanea, una tipologia di servizio utilizzata per creare caselle email usa e getta.
La sua presenza all'interno dell'elenco potrebbe essere significativa. Una delle ipotesi è che si tratti di una casella di controllo, utilizzata dall'autore per verificare la consegna dei messaggi o monitorare il funzionamento della campagna.
In gergo tecnico, potrebbe svolgere una funzione simile a quella di un indirizzo canary.
Non possiamo però escludere altre spiegazioni: potrebbe essere semplicemente un indirizzo inserito per errore, oppure appartenere a un destinatario estraneo alla campagna.
In ogni caso, la sua presenza meriterebbe un approfondimento.
Il contenuto: una traduzione automatica poco convincente
Anche il testo della comunicazione offre alcuni indizi interessanti.
La costruzione delle frasi lascia pensare che il messaggio originale possa essere stato scritto in inglese e successivamente tradotto automaticamente in italiano.
Alcune espressioni risultano infatti poco naturali e sembrano conservare la struttura sintattica della lingua di partenza.
È il caso di formulazioni come «Questo è Mikhail Andropov» o di alcune incongruenze grammaticali presenti nella descrizione dell'ordigno, dove il genere utilizzato non sembra coerente con il sostantivo italiano.
Sono dettagli che, pur non dimostrando l'utilizzo di uno specifico traduttore, sono compatibili con una traduzione automatica effettuata senza una successiva revisione.
La firma: tra provocazione e cultura da Internet
La firma «Mikhail Andropov, leader del Vilayat di Misoginistan» sembra invece appartenere a tutt'altro contesto.
Il riferimento mescola nomi e terminologie riconducibili a immaginari diversi, con una componente evidentemente provocatoria e grottesca.
È un tipo di costruzione che richiama il trolling tipico di alcune community online, dove riferimenti storici, estremismo, provocazioni e meme vengono combinati per creare identità fittizie e contenuti volutamente assurdi.
Anche in questo caso, non ci sono elementi sufficienti per attribuire il messaggio a una particolare organizzazione o a una specifica community.
Un'operazione rudimentale, ma con conseguenze concrete
Mettendo insieme gli elementi disponibili, una possibile interpretazione è quella di una campagna di falsi allarmi organizzata con strumenti relativamente semplici, con l'obiettivo di provocare evacuazioni, interrompere le attività scolastiche e generare disordine e attenzione mediatica.
Non emergono, almeno dagli elementi visibili, indicatori che permettano di parlare di un attacco informatico sofisticato, di una compromissione delle infrastrutture ministeriali o di un'operazione riconducibile a gruppi APT.
L'eventuale utilizzo di account compromessi, strumenti di invio automatizzato e liste di indirizzi pubblici sarebbe sufficiente a organizzare una campagna di questo tipo, senza necessità di sviluppare exploit o infrastrutture particolarmente complesse.
cosa possiamo ipotizzare?
È proprio qui che occorre maggiore prudenza.
Gli elementi descritti potrebbero essere compatibili con l'attività di un singolo individuo o di un piccolo gruppo, dotato di competenze informatiche di base e capace di assemblare strumenti già disponibili.
Il profilo dello script kiddie potrebbe essere una chiave di lettura plausibile: qualcuno che utilizza software e script reperibili online, adattandoli alle proprie necessità senza necessariamente possedere competenze avanzate di programmazione o sicurezza informatica.
Tuttavia, non abbiamo elementi per stabilire l'età, la provenienza geografica, il livello di preparazione o le eventuali appartenenze dell'autore. Qualsiasi identikit più preciso sarebbe, allo stato attuale, pura speculazione.
Ciò che possiamo osservare è che alcuni dettagli sembrano denotare una scarsa attenzione alla sicurezza operativa (OPSEC).
Lasciare tutti i destinatari visibili e includere un indirizzo di posta temporanea nell'elenco pubblico sono comportamenti che potrebbero fornire agli investigatori ulteriori elementi da verificare.
Le indagini: quali tracce potrebbero essere utili?
Per ricostruire realmente la dinamica dell'invio sarebbe necessario incrociare diverse fonti di informazioni:
- Log SMTP: per individuare i server utilizzati, gli orari di invio e gli eventuali identificativi delle sessioni.
- Header delle email: per ricostruire la catena dei server attraversati e individuare eventuali anomalie nell'autenticazione del mittente.
- Log del provider universitario: per verificare eventuali accessi anomali all'account taiwanese e stabilire se sia stato effettivamente utilizzato per l'invio.
- Dati del servizio di posta temporanea: per verificare se siano disponibili informazioni tecniche utili a ricostruire la creazione e l'utilizzo della casella.
Non si tratta di una ricostruzione forense né di una ricostruzione ufficiale dei fatti. In particolare, l'eventuale compromissione dell'account universitario, le modalità di invio, l'utilizzo di una casella canary e il profilo dell'autore restano ipotesi da verificare.
Per arrivare a conclusioni attendibili servirebbero il messaggio originale, gli header completi e i dati tecnici raccolti dagli investigatori.
Come spesso accade nella sicurezza informatica, gli indizi possono suggerire una direzione, ma sono i log e le evidenze tecniche a trasformare un'ipotesi in una ricostruzione attendibile.
- Dettagli
- Will
- News
- Visite: 34
Servizi di Microsoft 365 tra cui Outlook KO a livello globale, come hanno evidenziato anche diversi utenti. Verso le 19 europee, le 13 sulla costa orientale degli Usa quasi 130mila utenti hanno segnalato problemi di accesso a Outlook sulla piattaforma di monitoraggio dei disservizi Downdetector.
Le segnalazioni sono successivamente diminuite, al netto delle difficoltà di impiego soprattutto della posta elettronica. Migliaia di utenti hanno inoltre segnalato problemi con Teams, l’applicazione di messaggistica aziendale di Microsoft, con Copilot e con altri servizi.
l’azienda con base a Redmond ha spiegato: “Nel momento in cui lavoriamo per mitigare l’impatto possiamo dare una conferma”. Ossia, che “il problema potrebbe influire sulla connettività dei servizi Microsoft 365 per gli utenti in qualsiasi area geografica“. Pochi mesi fa era arrivato anche sun CSIRT Italia per lo sfruttamento attivo di nuove vulnerabilità proprio di Microsoft.
E ancora: “Stiamo esaminando le segnalazioni di utenti che riscontrano problemi di accesso alle caselle di posta di Exchange Online tramite diversi metodi di connessione in America. Abbiamo rilevato che una parte dell’infrastruttura sta subendo un carico elevato in diverse regioni, il che probabilmente contribuisce agli errori di connettività“.
In attesa che emergano con maggiore chiarezza l’entità del problema o ulteriori dettagli, la stessa Microsoft ha aggiunto: “Non abbiamo individuato alcuna modifica recente correlata all’inizio del problema. Tuttavia, dalla nostra indagine emerge che gli errori nei controlli di integrità potrebbero derivare da un componente specifico. Il quale, è responsabile della verifica dello stato di integrità dei server“.
Da qui: “Abbiamo adottato misure per impedire che altri server subiscano lo stesso problema. Il tutto, continuando a lavorare per ripristinare il funzionamento dei server interessati“.
Non rimane che attendere.....
- Dettagli
- Will
- News
- Visite: 83
La nuova Extended Support Release di Thunderbird è stata annunciata il 22 luglio 2026, un giorno dopo il rilascio di Desktop 153.0. Il suo nome è “Meadow” e la novità più importante è concreta: la posta Microsoft Exchange funziona finalmente in modo nativo tramite EWS, senza richiedere componenti aggiuntivi.
Con Exchange Web Services, Meadow permette di leggere, gestire e inviare i messaggi. Il supporto, però, non copre ancora calendari e rubriche Exchange: Microsoft Graph è già presente nel codice, ma rimane temporaneamente disabilitato dietro una preferenza. È una distinzione decisiva per capire che cosa offre davvero questa versione e se può già sostituire una configurazione più completa.
Thunderbird 153 interviene anche sul primo contatto con il programma. Il nuovo Account Hub migliora l’autoconfigurazione, rileva automaticamente i protocolli disponibili e propone la configurazione dei calendari e delle rubriche individuati. L’autenticazione OAuth può aprirsi nel browser predefinito anziché in una finestra incorporata, mentre dalle notifiche native si possono segnare i messaggi come letti, eliminarli o marcarli come spam.
Meadow può inoltre ereditare il colore principale del sistema operativo oppure utilizzare colori personalizzati scelti nelle impostazioni Aspetto. La versione è disponibile come download diretto e aggiornamento manuale, mentre la distribuzione automatica procede gradualmente. I requisiti sono Windows 10 o successivo, macOS 10.15 o successivo e GTK+ 3.14 o successivo su Linux.
Chi necessita anche di calendari e rubriche Exchange deve invece aspettare: la versione 153 risolve finalmente la posta, non l’intero ecosistema. È un limite reale, ma anche il segno più onesto di questo ritorno: Thunderbird non si limita a conservare il proprio passato, sta ricostruendo con metodo gli strumenti necessari per restare utile.